

项目预览
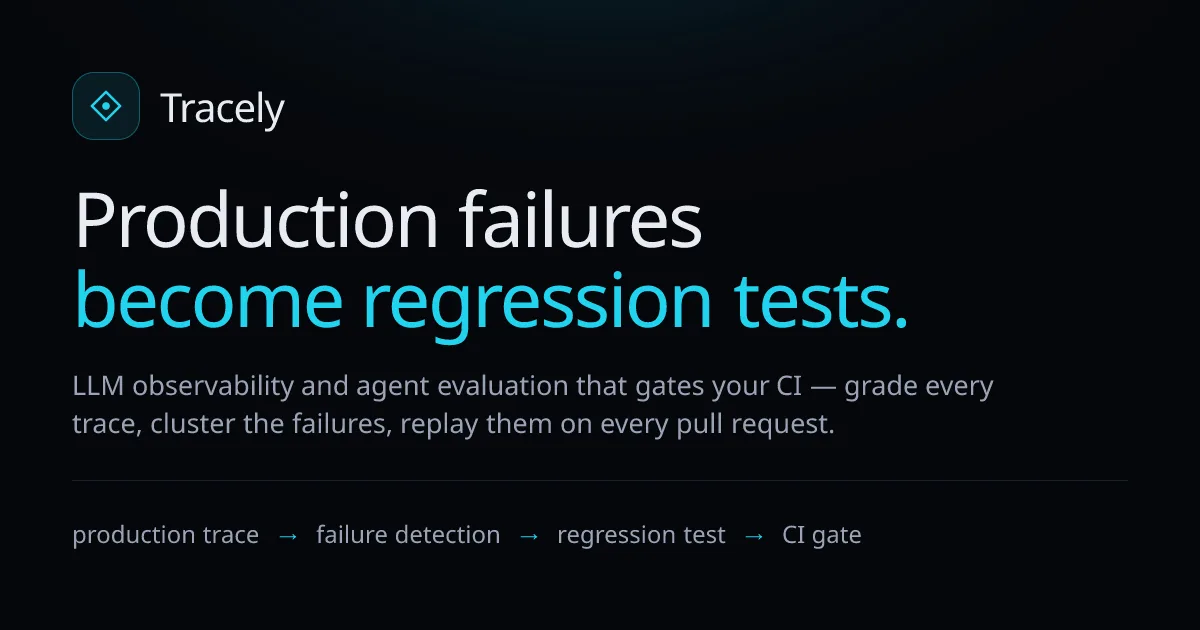
项目数据
项目介绍
Star 增长趋势
本站每日记录该项目 GitHub 星标变化,观测越久曲线越完整
数据来源:GitHub API 逐日快照 · 收录于 2026-08-09 · 当前星标 ★ 1298
使用教程
环境要求
- Docker(需支持 docker compose)
- Docker Compose 插件
- 本地开发另需 uv 与 Node 20+ / pnpm(非必需)
- 主机 3001(Web)和 8000(后端)端口可用
安装与启动步骤
-
1克隆仓库
从 GitHub 拉取 Tracely 源码并进入项目目录,后续的 compose 命令都要在这个目录里执行。
git clone https://github.com/Jwuthri/Tracely-ai && cd Tracely -
2一键启动全栈
用 demo profile 拉起 ClickHouse、Postgres、Redis、MinIO、API、worker 与前端,自动迁移并写入示例 traces、clusters、cases 和 gates。首次构建耗时较长。
docker compose --profile demo up -d --build --wait -
3打开界面
浏览器访问 http://localhost:3001,应看到已填充数据的控制台而非空壳;后端接口在 8000 端口。
open http://localhost:3001 -
4停止或清空
停止所有容器用 docker compose down;加上 -v 参数会同时删除数据卷,把演示数据一并清空。
docker compose down
关键配置
| 配置项 | 必填 | 说明 | 示例 |
|---|---|---|---|
TRACELY_WEB_PORT | 否 | 自定义前端访问端口,默认 3001 | 8080 |
TRACELY_BACKEND_PORT | 否 | 自定义后端 API 端口,默认 8000 | 9000 |
SESSION_SECRET | 是 | 部署到 Railway 等云平台时需设置的会话密钥 | openssl rand -hex 32 生成的值 |
SECRETS_ENCRYPTION_KEY | 是 | 云部署时用于加密密钥的密钥,需另行生成 | openssl rand -hex 32 生成的值 |
如何确认成功
执行 up -d --wait 后命令正常结束,访问 http://localhost:3001 能看到已填充的 traces、clusters、cases 等页面即成功。
常见问题
Q:默认项目和数据怎么来的?
A:demo profile 启动时会自动迁移数据库、创建默认项目并生成 ingest key(默认值为 tracely_dev_key),同时填充演示用的 traces、clusters、cases 和 gates。
Q:改了源码要怎么生效?
A:backend、worker、frontend 使用源码卷挂载,多数改动执行 docker compose restart <服务名> 即可生效;但 Celery worker 不热重载,需重建该服务。
Q:怎么彻底重置数据?
A:执行 docker compose down -v,-v 会删除数据卷,下次启动即回到初始状态。
Q:不想本地跑,怎么上云?
A:README 提供 Railway 一键部署整栈,或参考 deploy/railway/README.md 手动配置,生产加固步骤见 guides/DEPLOY.md。
注意事项
- README 的克隆地址写的是 Tracely-ai,而项目页给出的仓库地址为 Tracely,请自行核对实际仓库名。
- 云部署时务必自行生成并设置 SESSION_SECRET 与 SECRETS_ENCRYPTION_KEY(各用 openssl rand -hex 32 生成)。
- host 端口默认 Web 3001、后端 8000,被占用时用环境变量重映射。
- Celery worker 不支持热重载,修改相关代码后需重建容器。
核心亮点
- 自动将生产失败聚类并转为密封测试用例,无需手动构造
- CI 重放零成本,直接阻断问题 PR 合并
- 专为 AI Agent 设计,贴合 LLM 应用测试痛点
不足之处
- 早期项目,文档和社区生态待观察
- 仅支持 Python,技术栈覆盖有限
适用场景
- AI Agent 生产环境故障快速复现与回归
- LLM 应用 CI 流程中自动化质量门禁
- 团队维护 Agent 行为基线,防止回归
替代项目
LangSmith、Braintrust、AgentOps
上一篇:ClawdSecbot
下一篇:Doberman-Core
同类项目推荐
 llm-self-correction-papers
开源
一页看尽LLM自我纠正论文,快速跟上研究热点
List of papers on Self-Correction of LLMs.
 AgentGuard
开源
给 AI Agent 装上零信任安全闸门,防越权、防泄露
AgentGuard: Zero-Trust Security Foundation for AI Agents
 evalplus
开源
给 LLM 代码生成做严格体检,避免高分低能
Rigourous evaluation of LLM-synthesized code - NeurIPS 2023 & COLM 2024
 rageval
开源
给RAG系统打分,快速找出效果短板
Evaluation tools for Retrieval-augmented Generation (RAG) methods.
 watchtower
开源
用 LLM 编排本地网站渗透测试,自动出报告
Watchtower - AI-powered penetration testing automation CLI tool that leverages LLMs ···
 phi-boundary-gate
开源
给医疗 AI 加一道 PHI 闸门,该拦的拦、该脱敏的脱敏
Detect, gate, redact, and report PHI candidate flows across healthcare and insurance···
 every_eval_ever
开源
把散落各处的 AI 评测结果统一成可比较的公共数据库
Every Eval Ever is a shared schema and crowdsourced eval database. It defines a stan···
 agent-opfor
开源
给AI智能体做安全体检,模拟攻击找漏洞
Open-source adversary emulation for AI agents and MCP servers.
 benchmark-radar
开源
一站追踪全球 AI 评测基准,每日更新可溯源
Track 42,331+ AI benchmark, eval, dataset, and data-quality records from 40 public s···