

项目预览
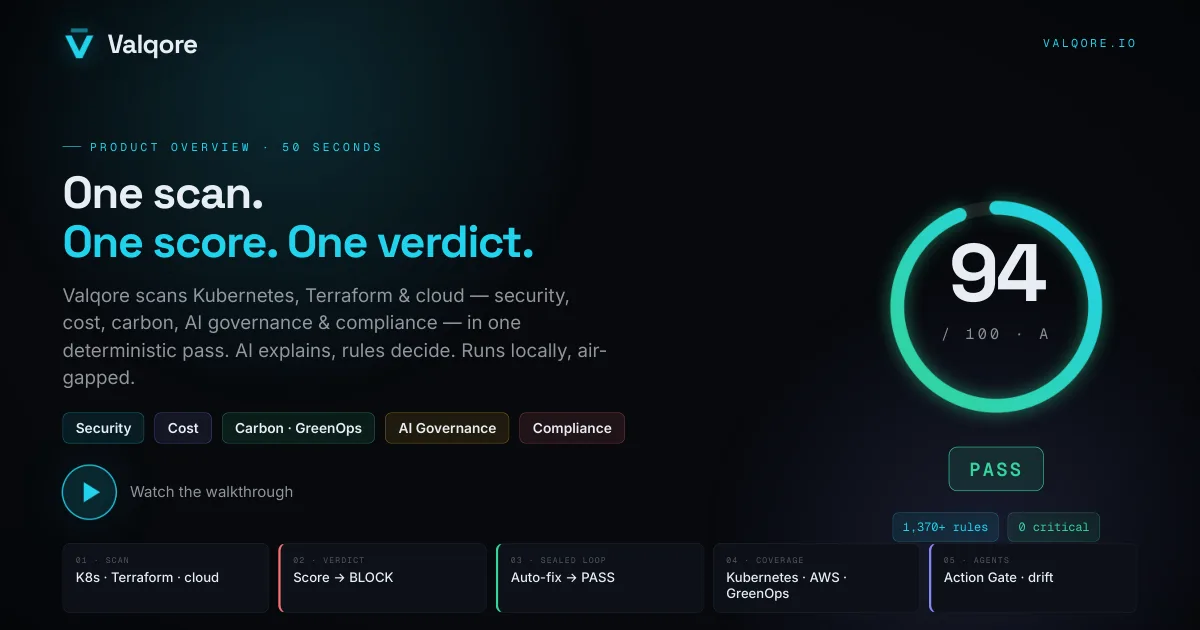
项目数据
项目介绍
Star 增长趋势
本站每日记录该项目 GitHub 星标变化,观测越久曲线越完整
数据来源:GitHub API 逐日快照 · 收录于 2026-08-09 · 当前星标 ★ 1822
技术标签
使用教程
环境要求
- 已安装并启动 Docker(镜像可在任何支持 Docker 的环境运行)
- 扫描本地文件时需在存放 YAML/Terraform 文件的目录下执行命令
- 如需集群级强制策略:已安装 helm 与 kubectl,并有一个可访问的 Kubernetes 集群
- 无需注册账号、无需 API Key、无需额外配置文件
安装与启动步骤
-
1拉取镜像
从公开 GHCR 仓库拉取 Valqore 引擎镜像,镜像免费公开、无需注册登录。
docker pull ghcr.io/valqore/engine:latest -
2扫描单个文件
把当前目录挂载到容器 /work,对 deploy.yaml 做评估并输出 0-100 评分与结论。请确保 deploy.yaml 在当前目录。
docker run --rm -v "$PWD:/work" -w /work ghcr.io/valqore/engine:latest valqore evaluate deploy.yaml --score -
3设置命令别名
docker run 前缀太长,配置别名后即可简写为 valqore <cmd>。bash/zsh 用 alias,Windows 用 PowerShell 函数。
alias valqore='docker run --rm -v "$PWD:/work" -w /work ghcr.io/valqore/engine:latest valqore' -
4Windows 配置别名
PowerShell 用户用函数方式定义别名,之后同样可以直接使用 valqore 命令。新开窗口后需重新定义或写入 profile。
function valqore { docker run --rm -v "${PWD}:/work" -w /work ghcr.io/valqore/engine:latest valqore @args } -
5扫描目录
除单文件外也可直接评估整个目录,例如仓库自带示例目录 examples/ecommerce/。
valqore evaluate examples/ecommerce/ --score -
6按环境策略评估
用 env-evaluate 指定环境(-e prod)和策略文件做评估;安全示例应返回 PASS(76/100,无严重项)。
valqore env-evaluate examples/basics/secure-deploy.yaml -e prod --policy examples/.valqore/policy.yaml -
7集群安装
用 Helm 从公开 OCI chart 安装 operator 栈,CRD 随 chart 自动安装;约 30 秒后集群出现 8 个原生 ValidatingAdmissionPolicy。
helm install valqore oci://ghcr.io/valqore/charts/valqore-stack --namespace valqore-system --create-namespace --set 'policies[0].name=enforce-owasp-agentic' --set 'policies[0].pack=owasp_agentic' --set 'policies[0].action=Warn' -
8查看策略对象
确认 enforcing 策略已在集群生效,返回该 ValqorePolicy 对象即表示安装成功。
kubectl get valqorepolicy enforce-owasp-agentic
关键配置
| 配置项 | 必填 | 说明 | 示例 |
|---|---|---|---|
policies[0].name | 是 | Helm 安装时定义的策略名称,用于 kubectl 查询该策略对象 | enforce-owasp-agentic |
policies[0].pack | 是 | 策略所属合规包,内置 19 个合规包可选 | owasp_agentic |
policies[0].action | 是 | 命中策略后的动作,README 示例为 Warn | Warn |
--policy | 否 | env-evaluate 使用的策略文件路径 | examples/.valqore/policy.yaml |
-e | 否 | env-evaluate 指定的目标环境 | prod |
如何确认成功
命令行会输出 0-100 评分与 PASS / PASS_WITH_MONITORING / BLOCK 结论;集群安装后 30 秒内集群出现 8 个 ValidatingAdmissionPolicy,且 kubectl get valq
常见问题
Q:使用需要注册账号或付费吗?
A:不需要。README 明确说明镜像免费、公开、无需注册,也不签署账号即可拉取使用。
Q:Valqore 会修改或删除我的云资源吗?
A:不会。Valqore 是只读的,从不创建、修改或删除资源,集群模式下也不在数据路径中,由 K8s API server 强制执行策略。
Q:部署时要写配置文件吗?
A:不需要。README 写明 "No configuration needed",开箱即用;仅在按环境评估或用 Helm 装策略时需要传 --policy、-e 或 --set 参数。
Q:Windows 上能用同样的命令吗?
A:可以。用 README 给出的 PowerShell function 版本定义别名,注意路径写法为 "${PWD}:/work" 而非 "$PWD:/work"。
Q:怎么接入 AI 助手使用?
A:运行 valqore mcp 启动 MCP 服务,可供 Claude / Cursor 调用 137 个治理工具;另有 VS Code 与 Freelens 扩展可在 docs.valqore.io 获取。
注意事项
- 命令中的 $PWD 是当前工作目录,请先 cd 到待扫描文件所在目录再执行,否则容器内找不到目标文件。
- 别名只在当前 shell 会话有效,重开终端需重新定义;Windows 的 PowerShell 函数同理。
- Helm 安装示例中 policy action 为 Warn,如需真正阻断(BLOCK)请据实际策略调整 action 取值。
- 官网为 https://www.valqore.io,扩展与详细文档地址为 https://docs.valqore.io。
核心亮点
- 策略即代码:用声明式 YAML 定义安全规则,可版本化、可审计
- 风险评分引擎:对每个操作进行多维度风险量化,支持自定义阈值
- 与主流云 SDK 集成:原生支持 AWS、GCP、Azure 和 Kubernetes API 拦截
不足之处
- 文档/社区待观察
- 尚不支持 Terraform 或 Pulumi 等 IaC 工具的深度集成
适用场景
- 企业引入 AI 运维助手时,作为安全网关过滤高危指令
- Kubernetes 集群中自动执行变更前,进行策略合规校验
- DevOps 团队构建自动化发布流水线时,增加安全审批环节
替代项目
Open Policy Agent (OPA)、Kyverno、Odigos
上一篇:spelltest
下一篇:Veritensor
同类项目推荐
 hawk
开源
把 Inspect AI 评测搬到云端批量跑
Run Inspect AI evals in the cloud
 Awesome-KV-Cache-Optimization
开源
一页看懂 KV Cache 优化全景,快速选对推理加速方案
[ACL 2026] Towards Efficient Large Language Model Serving: A Survey on System-Aware ···
 ai-scanner
开源
一条命令给 AI 模型做安全体检,提前发现越狱和泄露风险
AI model safety scanner built on NVIDIA garak
 SuperCLUE
开源
测一测中文大模型哪家强,榜单见分晓
SuperCLUE: 中文通用大模型综合性基准 | A Benchmark for Foundation Models in Chinese
 tensor-trust
开源
玩游戏,收集提示注入数据,助力AI安全研究
A prompt injection game to collect data for robust ML research
 awesome-llm-unlearning
开源
一站式收藏大模型遗忘研究资源,快速上手知识擦除
A resource repository for machine unlearning in large language models
 deepchecks
开源
给 ML 模型和数据做全面体检,从研究到生产持续验证
Deepchecks: Tests for Continuous Validation of ML Models & Data. Deepchecks is a hol···
 PyRIT
开源
像红队一样自动攻击自家大模型,提前挖出安全漏洞
Open-source AI red teaming toolkit from Microsoft. Test generative AI systems with a···
 circle-guard-bench
开源
给 LLM 防护系统打分,选最靠谱的护栏
First-of-its-kind AI benchmark for evaluating the protection capabilities of large l···