

项目预览
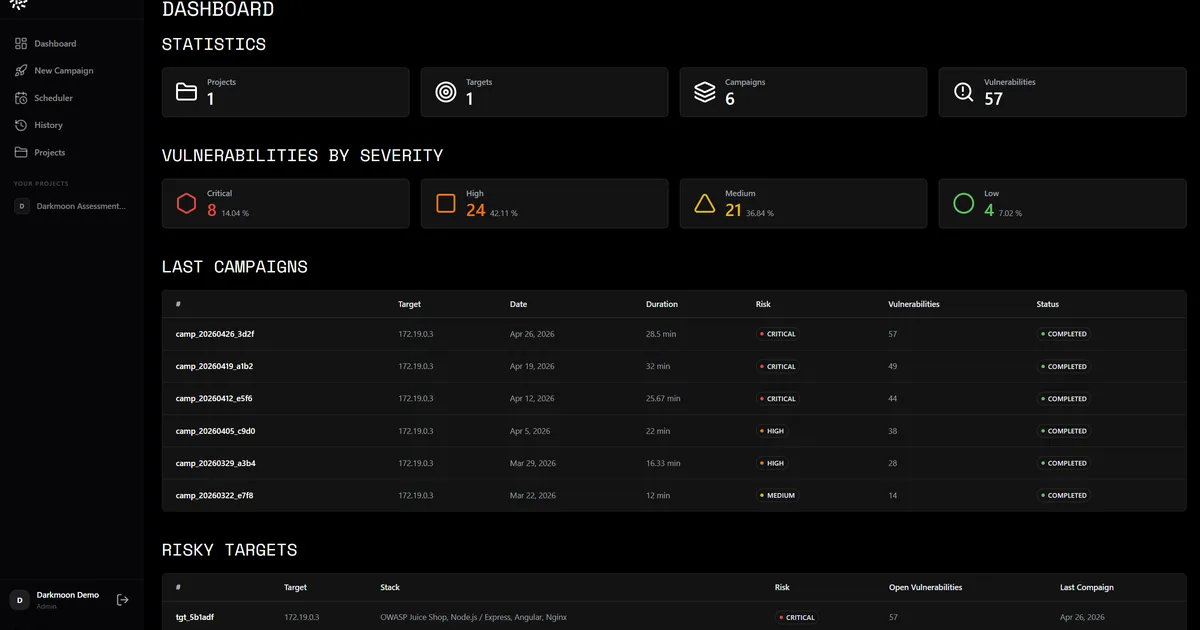
项目数据
项目介绍
Star 增长趋势
本站每日记录该项目 GitHub 星标变化,观测越久曲线越完整
数据来源:GitHub API 逐日快照 · 收录于 2026-08-09 · 当前星标 ★ 1212
使用教程
环境要求
- Docker 与 Docker Compose 环境
- 一个 LLM API Key(Anthropic、OpenAI、OpenRouter 等云厂商),或本地模型(Ollama、llama.cpp)
- 能够访问 GitHub 克隆仓库的网络环境
- 一个自己拥有或已获授权的测试目标(README 示例为 example.com)
安装与启动步骤
-
1克隆仓库
把 DarkMoon 源码拉到本地,README 的 Quick Start 第一步即为此命令。
git clone https://github.com/ASCIT31/Dark-Moon.git -
2进入项目目录
切换到克隆下来的 Dark-Moon 目录,后续脚本都在此目录下执行。
cd Dark-Moon -
3运行安装脚本
install.sh 会交互式配置 LLM 提供商(无需手动编辑 docker-compose.yml),并构建完整 Docker 栈。若 .opencode.env 已配置则跳过表单。
./install.sh -
4强制重新配置
需要换成云厂商或本地模型时使用;--help 可查看用法。
./install.sh --init -
5执行首次评估
启动第一次自主渗透测试,README 说明可在终端实时观察执行过程。TARGET 后填授权目标。
./darkmoon.sh "TARGET: example.com" -
6查看会话日志
评估结束后用会话 ID 回看该次测试的完整日志记录。
./darkmoon.sh --log <session_id>
关键配置
| 配置项 | 必填 | 说明 | 示例 |
|---|---|---|---|
.opencode.env | 是 | 保存 LLM 提供商与密钥等配置,已存在时 install.sh 会跳过交互表单 | .opencode.env(由 ./install.sh 交互生成) |
如何确认成功
执行 ./darkmoon.sh "TARGET: example.com" 后终端实时出现评估输出;也可用 ./darkmoon.sh --log <session_id> 回看该次会话日志。
常见问题
Q:不想用云厂商的 API Key,能跑本地模型吗?
A:可以。安装脚本支持云厂商(Anthropic、OpenAI、OpenRouter 等)与本地模型(Ollama、llama.cpp)两类,运行时按提示选择即可。
Q:如何更换 LLM 提供商或重填密钥?
A:执行 ./install.sh --init 强制重新配置,它会重新走一遍云模型或本地模型的选择流程。
Q:安装脚本会改 docker-compose.yml 吗?
A:不需要你手动编辑 docker-compose.yml,install.sh 会交互式完成 LLM 提供商配置并构建整套 Docker 栈。
Q:开源版本包含一键云部署吗?
A:不包含。一键云部署(AWS/GCP/Azure/OVH)属于付费 Darkmoon Pro 功能,需要有效的 Pro 许可证,开源版提供的是上述 CLI。
Q:评估数据会不会外泄?
A:项目内置隐私网关,确保 LLM 不会接触真实 IP、主机或凭据,数据不离开企业边界。
注意事项
- 本工具为进攻性安全测试引擎,请仅对自己拥有或已书面授权的目标使用。
- 必须提前准备好 Docker 与 Docker Compose,以及 LLM API Key 或可用的本地模型。
- GPU 配置、环境变量与完整参数列表见官方文档 docs/full.md。
- 项目处于早期阶段,使用前建议先确认版本与许可证(GPLv3)。
核心亮点
- 覆盖攻击面广,从 Web 到 IoT 固件全栈支持
- 真实漏洞利用执行,输出带证据,非纯理论分析
- 隐私网关设计,LLM 不接触敏感数据,适合企业内网部署
不足之处
- 早期项目,文档和社区生态待观察
- 依赖 LLM 推理,复杂环境下的稳定性和误报率需验证
适用场景
- 企业安全团队自动化日常渗透测试
- 红队演练中快速发现多目标攻击面漏洞
- 合规审计前对基础设施进行持续安全扫描
替代项目
PentestGPT、AutoGPT、Nuclei
上一篇:PC_Workman_HCK
下一篇:LazyOwn
同类项目推荐
 easyread
开源
本地 PDF 论文一键译成中文,边读边问 AI
把英文论文读成舒服的中文:本地 PDF 论文翻译、原文对照、边读边问 AI、文献管理。Read E···
 alpasim
开源
在虚拟世界里闭环跑通端到端自动驾驶策略
AlpaSim is an open-source autonomous vehicle simulation platform designed for develo···
 mavsdk_drone_show
开源
用 Python 轻松调度无人机集群,从仿真到表演一站式搞定。
Open-source MAVLink fleet operations for PX4: SITL, drone shows, search and rescue, ···
 KoalaQA
开源
用AI自动回答售后问题,大幅降低人工成本,实现零接触解决。
KoalaQA 是一款 AI 大模型驱动的开源售后服务社区,提供 AI 回答、AI 搜索、AI 运营等能力···
 trading-terminal
开源
上传图表截图,AI 生成可回测策略并直连实盘
Self-hosted AI trading terminal for Hyperliquid: chart read in, validated Freqtrade/···
 esp32-ai
开源
让 ESP32 跑 AI,离线语音识别不联网
 Financial-API
开源
同花顺官方数据,一键接入 A 股行情与财务,赋能 AI 与量化。
同花顺官方 A股金融数据服务,提供股票实时行情、历史行情、财务报表、指数、板块、涨停等···
 make-a-smart-speaker
开源
照着做,从零拼出你的智能音箱
A collection of resources to make a smart speaker
 OpenWhale
开源
用模块化方式组合 AI 策略,轻松部署到链上。
A framework for AI-driven economic activity. Declarative, composable, observable, de···