
项目预览
项目数据
项目介绍
Star 增长趋势
本站每日记录该项目 GitHub 星标变化,观测越久曲线越完整
数据来源:GitHub API 逐日快照 · 收录于 2026-08-09 · 当前星标 ★ 462
使用教程
ℹ 本教程由 AI 依据该项目 README 整理,个别步骤可能需要按你的环境微调。
环境要求
- Docker 或 macOS + brew
- 明确的书面授权范围
安装与启动步骤
-
1只在自己有授权的目标上用
它是攻击面侦察工具,对第三方目标使用属于未授权测试。
-
2brew 或 compose 二选一
macOS 走 brew,想要隔离环境走 compose。
brew install adithyan-ak/agenthound/agenthound -
3拉起容器栈
compose 会同时起扫描器与依赖组件,等健康检查通过再操作。
docker compose -f agenthound-compose.yml -p agenthound up -d --wait -
4默认主动模式扫一轮
默认是主动探测,因为立足点随时可能消失。
-
5需要隐蔽时切只读
OPSEC 要求高时用 --stealth,只做被动收集不发探测包。
agenthound --stealth
如何确认成功
扫描结果里每个资产都能对应到你授权清单中的域名或网段,没有越界条目
注意事项
- 风险边界:这是双用途安全工具,只能对自有资产或书面授权的目标使用,越界即违法。
- 默认主动扫描会产生大量请求,生产环境上跑之前先和运维打招呼。
- 容器方式会持久化扫描数据,敏感结果别留在共享主机上。
- 报告里的资产归属需要人工复核,自动归并会误判 CDN 与共享 IP。
核心亮点
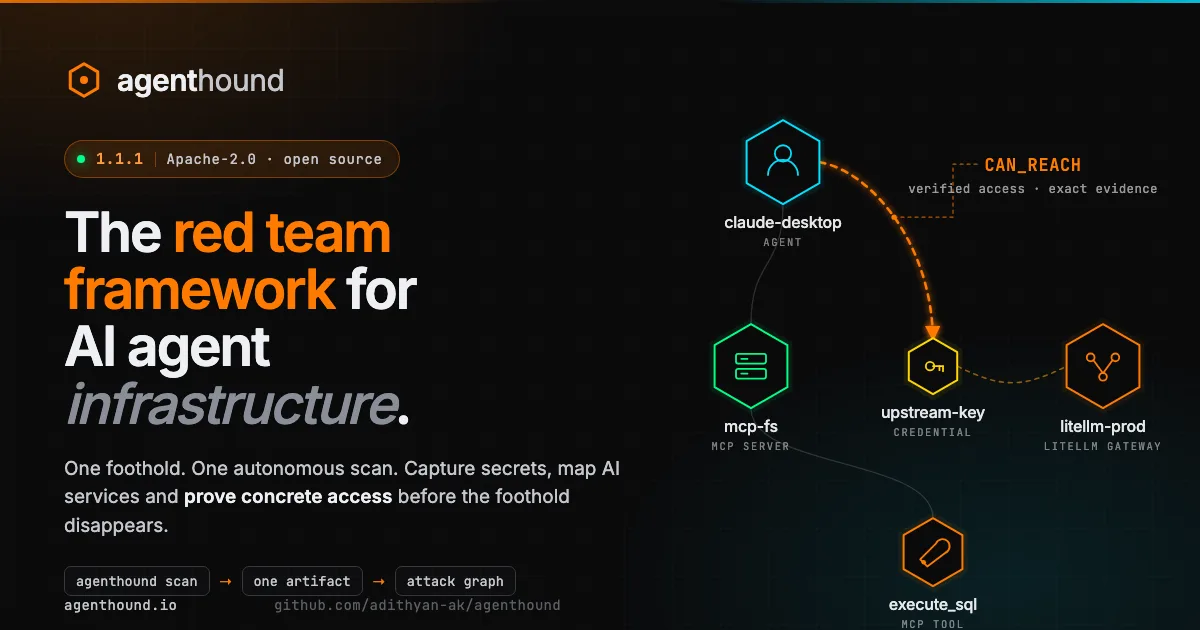
- 首个专门针对 AI 智能体基础设施的 BloodHound 式攻击路径分析工具,填补空白。
- 覆盖 MCP、A2A、AI 网关等前沿协议,紧跟 AI 安全热点。
- 基于 Neo4j 图数据库,支持复杂关系建模和可视化攻击路径。
不足之处
- 项目处于早期阶段,文档和社区生态尚待完善。
- 实际攻击场景覆盖有限,可能缺乏真实环境验证。
适用场景
- 红队评估 AI 智能体基础设施的安全性
- 安全研究员分析 MCP/A2A 服务的攻击面
- 企业安全团队审计内部 AI 网关和代理配置
替代项目
BloodHound、PurpleLlama、Garak
上一篇:datafog-python
同类项目推荐
 EasyJailbreak
开源
一键生成越狱提示词,快速测评大模型安全防线
An easy-to-use Python framework to generate adversarial jailbreak prompts.
 awesome-cybersecurity-agentic-ai
开源
一页清单,快速找到能落地的安全智能体方案
 bench
开源
跑个分,就知道哪个大模型更适合你
A tool for evaluating LLMs
 dep-scan
开源
扫依赖和镜像,查漏洞与许可证风险,出 SBOM
OWASP dep-scan is a next-generation security and risk audit tool based on known vuln···
 MathVista
开源
测测AI看图算数行不行,一套基准见分晓
MathVista: data, code, and evaluation for Mathematical Reasoning in Visual Contexts
 ArtifactsBenchmark
开源
一键跑分,量化 AI 生成工件质量
 node9-proxy
开源
给AI代理装上安全阀,敏感操作先审批再执行
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MC···
 opik
开源
一站式追踪、评估、监控你的 LLM 应用,从调试到上线全程掌控。
Debug, evaluate, and monitor your LLM applications, RAG systems, and agentic workflo···
 llm_benchmark
开源
跑一遍评测,快速发现大模型安全短板